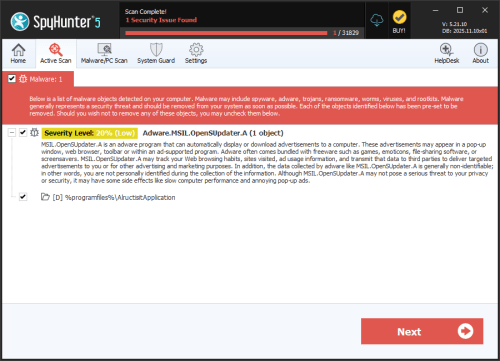
Adware.OpenSUpdater.LDA
Fiche d'évaluation menace
Tableau de bord des menaces EnigmaSoft
EnigmaSoft Threat Scorecards sont des rapports d'évaluation de différentes menaces de logiciels malveillants qui ont été collectés et analysés par notre équipe de recherche. Les tableaux de bord des menaces EnigmaSoft évaluent et classent les menaces à l'aide de plusieurs mesures, notamment les facteurs de risque réels et potentiels, les tendances, la fréquence, la prévalence et la persistance. Les cartes de pointage EnigmaSoft Threat sont mises à jour régulièrement sur la base de nos données et mesures de recherche et sont utiles pour un large éventail d'utilisateurs d'ordinateurs, des utilisateurs finaux à la recherche de solutions pour supprimer les logiciels malveillants de leurs systèmes aux experts en sécurité analysant les menaces.
Les tableaux de bord des menaces d'EnigmaSoft affichent une variété d'informations utiles, notamment :
Classement de popularité : Le classement d'une menace particulière dans la base de données de menaces d'EnigmaSoft.
Niveau de gravité : le niveau de gravité déterminé d'un objet, représenté numériquement, sur la base de notre processus de modélisation des risques et de nos recherches, comme expliqué dans nos critères d'évaluation des menaces .
Ordinateurs infectés : le nombre de cas confirmés et suspects d'une menace particulière détectée sur des ordinateurs infectés, tel que rapporté par SpyHunter.
Voir aussi Critères d'évaluation des menaces .
| Classement de popularité : | 21,842 |
| Niveau de menace: | 20 % (Normal) |
| Ordinateurs infectés : | 136 |
| Vu la première fois: | March 26, 2022 |
| Vu pour la dernière fois : | September 17, 2026 |
| Systèmes d'exploitation concernés: | Windows |
Adware.OpenSUpdater.LDA est un logiciel publicitaire ciblant les ordinateurs Windows. Bien qu'il soit considéré comme présentant un faible risque, il peut perturber votre navigation, consommer des ressources système et vous exposer à du contenu tiers indésirable. Comprendre son fonctionnement vous permettra de l'éviter et de le supprimer rapidement s'il s'installe sur votre système.
Table des matières
Que fait Adware.OpenSUpdater.LDA ?
Comme la plupart des logiciels publicitaires, Adware.OpenSUpdater.LDA est conçu pour générer et afficher automatiquement des publicités sur un ordinateur infecté. Ces publicités peuvent prendre diverses formes : fenêtres contextuelles, bannières dans le navigateur, publicités injectées sur des pages web légitimes ou encore publicités intégrées à une application groupée financée par la publicité. Le programme peut également s'exécuter discrètement en arrière-plan, se lançant au démarrage du système et se connectant périodiquement à des serveurs distants pour récupérer de nouveaux contenus publicitaires.
Outre l'affichage de publicités, ce type de logiciel publicitaire surveille généralement les habitudes de navigation de l'utilisateur, notamment les sites web visités, les publicités sur lesquelles il clique et d'autres données d'utilisation. Ces informations peuvent être transmises à des tiers, qui les utilisent pour établir des profils publicitaires et diffuser des publicités plus ciblées. Bien que ce comportement ne soit pas aussi ouvertement préjudiciable que celui d'autres familles de logiciels malveillants, il constitue une atteinte à la vie privée à laquelle de nombreux utilisateurs ne consentiraient pas volontairement s'ils en étaient clairement informés.
Comment cela se retrouve généralement sur les ordinateurs
Les logiciels publicitaires tels que Adware.OpenSUpdater.LDA se propagent généralement par le biais de regroupements de logiciels. Ils sont souvent inclus dans des téléchargements gratuits comme des jeux, des économiseurs d'écran, des packs d'émoticônes, des outils de partage de fichiers ou d'autres utilitaires gratuits. Lors de l'installation, le logiciel publicitaire peut être proposé comme option « facultative » présélectionnée et s'installer automatiquement, sauf si l'utilisateur refuse explicitement son installation. Comme beaucoup d'utilisateurs parcourent rapidement les assistants d'installation sans lire attentivement chaque écran, les logiciels publicitaires s'installent fréquemment à leur insu et sans leur consentement explicite.
Le fichier détecté utilise un nom de produit et une marque génériques et sans rapport avec le produit, et sa signature numérique provient d'une autorité de certification non reconnue par Windows. Ce type de signature non fiable est une pratique courante pour donner une apparence plus légitime aux logiciels publicitaires.
Risques pour l’utilisateur
Bien que le logiciel publicitaire OpenSUpdater.LDA ne soit pas classé comme hautement dangereux, il comporte des risques réels :
- Les fenêtres pop-up intempestives et les publicités insérées de manière intempestive peuvent ralentir la navigation et dégrader l'expérience utilisateur globale.
- Les données de navigation collectées peuvent être partagées avec des tiers à des fins publicitaires ou autres sans consentement explicite.
- Certaines publicités affichées par des logiciels publicitaires peuvent mener à des sites Web de mauvaise qualité, trompeurs ou dangereux.
- Les logiciels publicitaires peuvent consommer les ressources système et la bande passante, ce qui affecte les performances.
Signes d’infection
Les utilisateurs confrontés à ce type de logiciel publicitaire peuvent constater une augmentation des publicités contextuelles inattendues, de nouvelles barres d'outils ou extensions de navigateur qu'ils n'ont pas installées, des modifications de la page d'accueil ou des paramètres de recherche du navigateur, des performances système ou de navigateur ralenties et des processus inconnus s'exécutant en arrière-plan ou démarrant automatiquement avec Windows.
Comment rester protégé
Pour réduire les risques d'infection par des logiciels publicitaires, téléchargez toujours vos logiciels directement depuis des sources officielles ou fiables, et évitez les sites de téléchargement tiers qui proposent des programmes supplémentaires. Lors de l'installation, choisissez les options « personnalisée » ou « avancée » lorsque disponibles afin de pouvoir examiner et désélectionner les logiciels additionnels proposés. Maintenez votre système d'exploitation et vos applications installées à jour, et vérifiez régulièrement la liste des programmes et extensions de navigateur installés afin de repérer tout élément inconnu. L'utilisation d'un logiciel de sécurité fiable et à jour pour analyser régulièrement votre système peut également contribuer à détecter et à supprimer les logiciels publicitaires avant qu'ils ne causent d'autres problèmes.
Bulletin d'analyse
Informations générales
| Nom de famille : | Adware.OpenSUpdater.LDA |
|---|---|
| Statut de la signature : | Root Not Trusted |
Échantillons connus
Échantillons connus
Cette section répertorie d'autres exemples de fichiers que l'on pense être associés à cette famille.|
MD5:
16143544d75ca751f33330ad8669fd96
SHA1:
3acc9eb2da1175fea57dd83e5ad4b6f52316b834
SHA256:
AAF3C2D0A2D34C9063F325CDD942A60363F50E2937B3C9D67F9850324AC21572
Taille du fichier:
1.94 MB 1938528 octets
|
Attributs des exécutables portables Windows
- File doesn't have "Rich" header
- File doesn't have exports table
- File doesn't have relocations information
- File has TLS information
- File is 32-bit executable
- File is console application (IMAGE_SUBSYSTEM_WINDOWS_CUI)
- File is either console or GUI application
- File is Native application (NOT .NET application)
- File is not packed
- IMAGE_FILE_DLL is not set inside PE header (Executable)
Afficher plus
- IMAGE_FILE_EXECUTABLE_IMAGE is set inside PE header (Executable Image)
Icônes de fichiers
Icônes de fichiers
Cette section présente les ressources d'icônes trouvées dans les échantillons de la famille. Les logiciels malveillants reproduisent souvent des icônes couramment associées à des logiciels légitimes afin d'induire les utilisateurs en erreur et de leur faire croire qu'ils sont sûrs.


Informations sur la version de Windows PE
Informations sur la version de Windows PE
Cette section présente les valeurs et les attributs définis dans la structure de données des informations de version des fichiers Windows pour les échantillons de cette famille. Afin de tromper les utilisateurs, les auteurs de logiciels malveillants ajoutent souvent de fausses informations de version imitant celles des logiciels légitimes.| Nom | Évaluer |
|---|---|
| Company Name | SlateBlueWord Ltd |
| File Description | SlateBlueWord |
| File Version | 2.0.7.8 |
| Internal Name | slateblueword |
| Legal Copyright | SlateBlueWord Ltd 2020 |
| Original Filename | slateblueword.exe |
| Product Name | SlateBlueWord |
| Product Version | 2.0.7.8 |
Signatures numériques
Signatures numériques
Cette section répertorie les signatures numériques associées aux échantillons de cette famille. Lors de l'analyse et de la vérification des signatures numériques, il est essentiel de s'assurer que l'autorité racine de la signature est une entité reconnue et digne de confiance, et que le statut de la signature est valide. Les logiciels malveillants sont souvent signés avec des signatures numériques « auto-signées » non fiables (facilement créables par un auteur de logiciel malveillant sans vérification). Ils peuvent également être signés par des signatures légitimes dont le statut est invalide, ou par des signatures provenant d'autorités racines douteuses, avec des noms de « signataire » falsifiés ou trompeurs.| Signataire | Racine | Statut |
|---|---|---|
| FalxEllon | FalxEllon | Root Not Trusted |
Caractéristiques du fichier
- x86
Informations sur le bloc
Informations sur le bloc
Lors de l'analyse, EnigmaSoft segmente les échantillons de fichiers en blocs logiques afin de les classer et de les comparer à d'autres échantillons. Ces blocs permettent de générer des règles de détection de logiciels malveillants et de regrouper les échantillons de fichiers en familles en fonction du code source partagé, des fonctionnalités et d'autres attributs et caractéristiques distinctifs. Cette section présente un résumé de ces données de bloc, ainsi que leur classification par EnigmaSoft. Une représentation visuelle des données de bloc est également affichée, le cas échéant.| Nombre total de blocs : | 6,046 |
|---|---|
| Blocages potentiellement malveillants : | 970 |
| Blocs autorisés : | 4,358 |
| Blocs inconnus : | 718 |
Carte visuelle
? - Bloc inconnu
x - Blocage potentiellement malveillant